
Kurumsal Veri Egemenliği: On-Premise AI ve Altyapı Disiplini
Kurumsal yapay zeka (AI) dönüşümünde, operasyonel hızdan önce değerlendirilmesi gereken temel parametre Varlık Koruması ve Risk Yönetimidir.
Bugün birçok kurumda verinin kontrolsüz bir şekilde dış sistemlere akması, sadece bir "çalışan hatası" değil, derin bir "Yönetişim Boşluğu" (Governance Gap) göstergesidir. Sistem, kullanıcıya güvenli ve yetkilendirilmiş bir alan sunmadığı sürece, veri sızıntısı kaçınılmaz bir operasyonel riske dönüşür.
DC NextGen olarak duruşumuz rasyoneldir: Veri, stratejik bir sermayedir ve kurumsal egemenlik sınırları (Data Sovereignty) içinde kalmalıdır.
Stratejik Mimari ve Sermaye Verimliliği
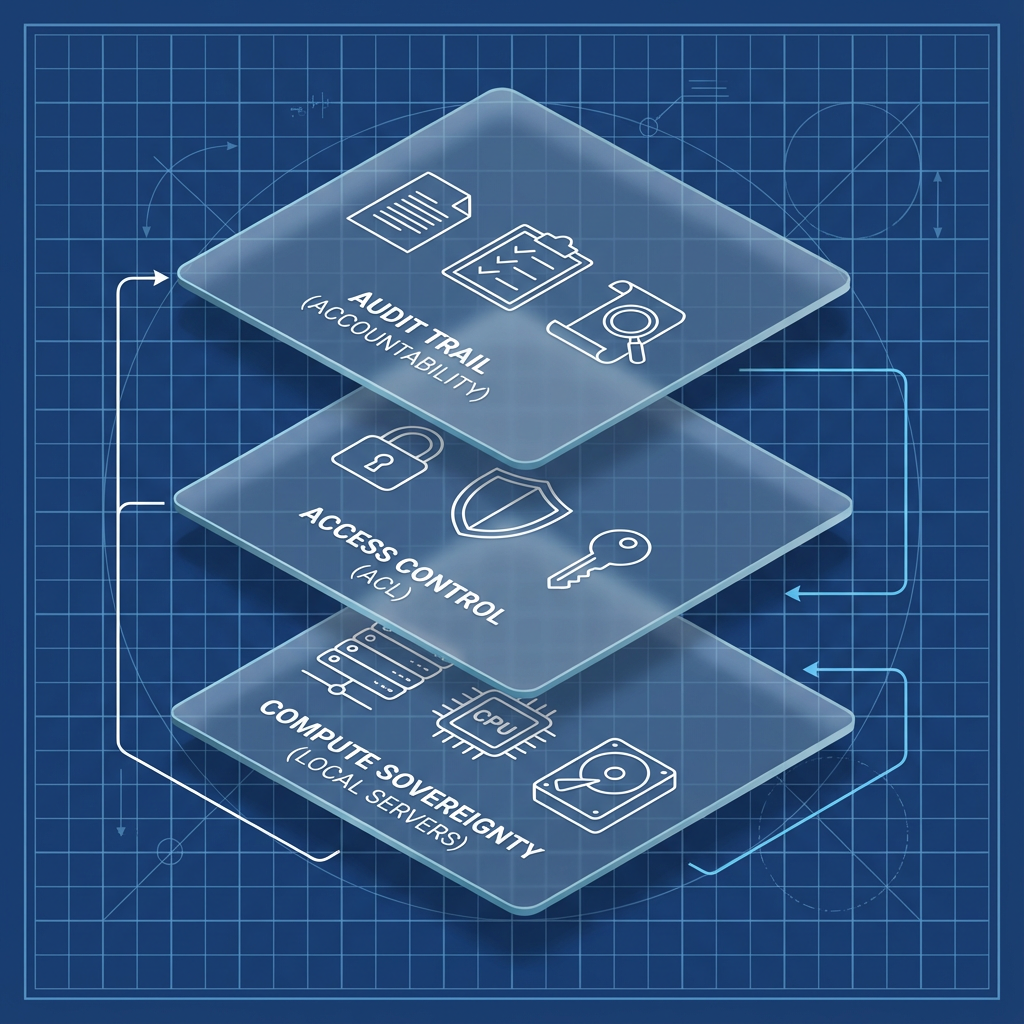
Güvenli bir AI ekosistemi kurmak, sadece bir siber güvenlik tercihi değil, aynı zamanda bir Sermaye Verimliliği (Capital Efficiency) kararıdır. Uyguladığımız On-Premise (Yerinde Kurulum) veya Private Cloud stratejileri, şu üç teknik rasyonalite üzerine kurgulanır:
1. Maliyet Yönetimi (OpEx vs. CapEx)
Halka açık API kullanımı, ölçeklendikçe kontrolsüz büyüyen bir işletme maliyeti (OpEx) yaratır.
Rasyonel Çözüm: Kurum bünyesinde çalışan Yerel Modeller (Local LLMs), sabit bir altyapı yatırımı (CapEx) ile yüksek hacimli işlemlerde birim maliyeti düşürür. Bu, teknolojiyi bir tüketim nesnesinden bir duran varlığa dönüştürür.
2. Tanımlı Erişim Hiyerarşisi (Granular Access Control)
AI ajanlarının kurumsal verilere erişimi, mutlak bir yetki matrisiyle yönetilmelidir. Bir İK ajanının bordro verilerine erişebilmesi gerekirken, bir satış ajanının bu veriye ulaşması teknik bir güvenlik açığıdır.
Teknik Çözüm: RAG mimarimizde uyguladığımız metadata seviyesindeki erişim protokolleri, ajanların sadece yetki dahilindeki dokümanları "hatırlamasını" sağlar.
3. Kurumsal Hesap Verilebilirlik (Accountability)
AI sistemlerinin ürettiği her finansal tablo veya stratejik karar, geriye dönük olarak denetlenebilir olmalıdır.
Zorunluluk: "Audit Trail" (Denetim İzi), otonom kararların karakutu (black box) olmaktan çıkıp, hukuki ve operasyonel olarak izlenebilir bir iş gücüne dönüşmesini sağlar. Bu, sürdürülebilir bir yönetim disiplini için zorunluluktur.
Yönetici Özeti: Zekayı Verinin Olduğu Yere Taşımak
Teknoloji dünyası size "Hemen Buluta Geçin" diyebilir. Ancak stratejik akıl şunu söyler: "Verim nerede üretiliyorsa, zeka orada çalışmalıdır."
Finansal kayıtlarınız, üretim metodolojileriniz ve ticari sırlarınız şirketinizin dijital duvarları içindeyse; bu veriyi işleyen sistemler de aynı kontrol alanında kalmalıdır. DC NextGen olarak, veriyi dışarı çıkarmadan, zekayı kurum içine entegre eden sessiz ve denetlenebilir mimariler inşa ediyoruz.
Kurumsal verinizin güvenliğini sadece bir siber güvenlik maddesi değil, bir rekabet avantajı ve altyapı disiplini olarak kurgulamak isterseniz; verinizi yerinizde tutan denetlenebilir sistem tasarımlarımız üzerine konuşabiliriz.